
OPÉRATIONS ET SÉCURITÉ
Connectez les modèles externes. Vérifiez la sécurité.
AIDA vérifie la sécurité lors de l'intégration d'OpenAI, d'Anthropic et d'autres fournisseurs de modèles. Le facteur crucial est de déterminer quelles données sont traitées pour quelle tâche et via quel point d'accès.
Décrivez votre cas d'utilisation ↗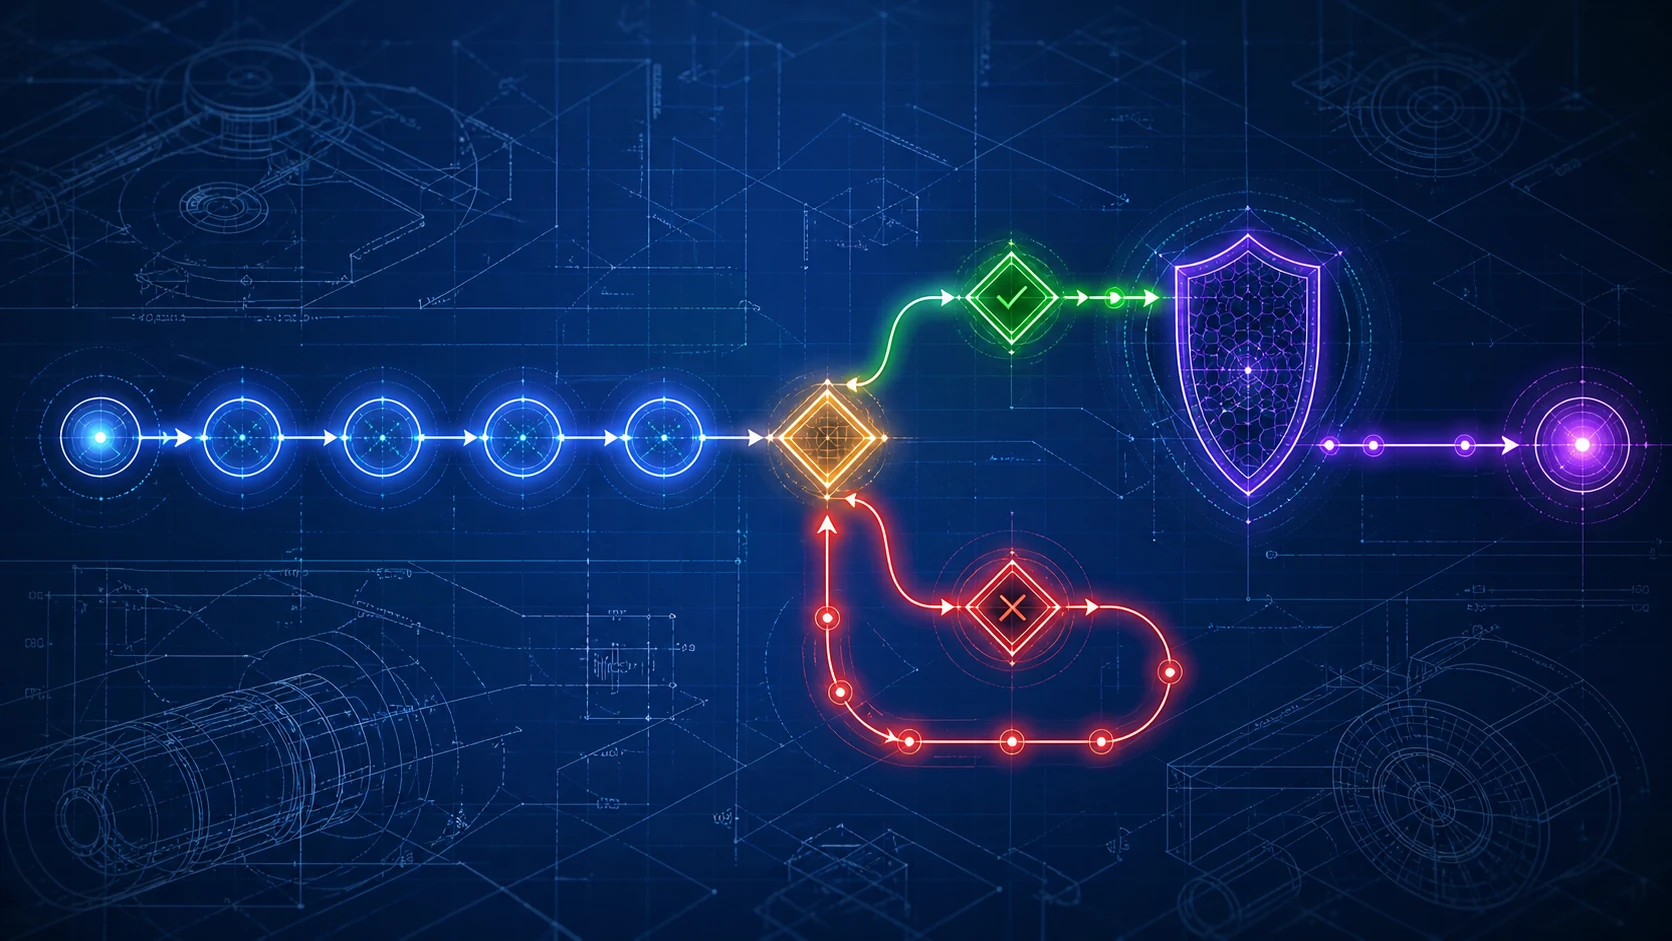 Afficher l'image en plus grand ↗
Examinez l'utilisation spécifique
Le nom d'un fournisseur ne suffit pas à décrire un chemin de données. Les API métier, les outils complémentaires et les différents modèles contractuels peuvent avoir des conditions générales variables. Par conséquent, l'analyse porte sur la connexion prévue et les fonctions sélectionnées.
Préciser la portée et la confidentialité des données
Avant tout transfert de données, il est déterminé quel contenu est nécessaire et quelles informations doivent rester locales. Des restrictions et autorisations appropriées sont définies pour les données sensibles. Le choix entre traitement et anonymisation doit être évalué pour chaque cas d'utilisation.
Tenir compte du traitement et du stockage
L'analyse porte sur les informations disponibles concernant le lieu de traitement, le stockage, l'utilisation à des fins de formation et les services concernés. Ces conditions peuvent varier selon le produit, la fonction et le contrat. La documentation en vigueur relative à l'accès spécifique fait foi.
Coordination des connexions techniques et des autorisations
L'accès au modèle, aux outils autorisés et la gestion des identifiants d'accès font partie intégrante du cadre de sécurité. La journalisation, les chemins réseau et les éventuelles actions de réécriture sont également pris en compte. Le périmètre précis de l'audit et les contrôles mis en œuvre sont définis pour le projet.
Rendre le processus d'approbation traçable
L'examen aboutit à une décision motivée concernant l'utilisation prévue : quelles tâches et données sont autorisées, quelles restrictions s'appliquent et quand un examen complémentaire est nécessaire. Cette autorisation ne constitue pas une certification de sécurité globale du fournisseur.
Exemple : un résumé technique
Dans un scénario illustratif, les dessins confidentiels sont stockés localement. Un modèle externe doit être ajouté pour la rédaction du texte. On vérifie d'abord si la tâche peut être accomplie sans le contenu des dessins confidentiels. Seuls les données convenues sont utilisées pour l'étape externe.